Испанские учёные научили ИИ-агентов защищать зарядные станции для электромобилей
Исследователи из Малаги разработали многоагентную систему на базе блокчейна и консенсусного алгоритма, способную выявлять кибератаки на EV-инфраструктуру в реальном времени.

Содержание · 3
Исследователи испанского университета Малаги разработали систему защиты зарядной инфраструктуры для электромобилей на основе искусственного интеллекта. Архитектура объединяет несколько ИИ-агентов, блокчейн и математический консенсусный механизм — и, по результатам испытаний, способна обнаруживать как локальные сбои, так и скоординированные атаки на целые сегменты сети.
Результаты опубликованы в International Journal of Critical Infrastructure Protection. Работу возглавила Кристина Алькарас — специалист по безопасности критической инфраструктуры университета Малаги.
Почему зарядные станции стали мишенью
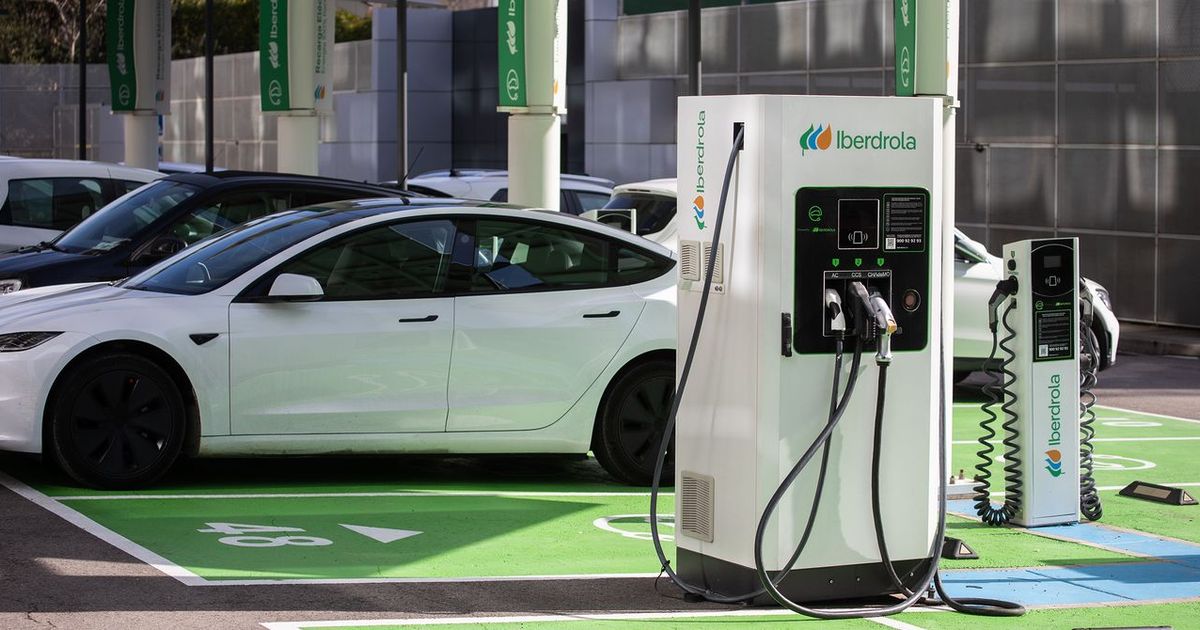
Рост числа электромобилей ускорил развёртывание зарядной инфраструктуры по всему миру. Вместе с этим расширилась и поверхность атаки: каждая станция совмещает физические компоненты с цифровыми интерфейсами, что порождает уязвимости сразу в нескольких слоях.
Алькарас объясняет, что именно эта гибридная архитектура делает зарядные станции особенно привлекательной целью. Атаки могут варьироваться от мошенничества и кражи энергии конкретными пользователями до масштабных воздействий на энергосети целых регионов.
Основным протоколом управления зарядными станциями сегодня служит OCPP (Open Charge Point Protocol) — один из наиболее распространённых стандартов в отрасли. Он позволяет сети станций взаимодействовать с централизованной системой, которая управляет аутентификацией пользователей, балансировкой нагрузки, мониторингом потребления и технической диагностикой.
Однако существующие механизмы мониторинга на базе OCPP анализируют преимущественно локальный трафик или отдельные события на конкретной станции. Такой подход даёт лишь фрагментарную картину: сложно определить, где именно в системе возникла аномалия, какие компоненты затронуты и как угроза может распространиться дальше.
Как работает многоагентная защита
Исследователи из лаборатории NICS предложили встроить ИИ-агентов непосредственно в каждую станцию или значимый узел зарядной сети. Каждый агент анализирует локальную среду, собирает данные о состоянии оборудования, каналов связи и подключённых устройств — и передаёт наблюдения соседним агентам.
Ключевая особенность системы — консенсусный механизм, основанный на математической модели opinion dynamics («динамика мнений»). Этот подход имитирует процессы обмена информацией в человеческих социальных сетях: агенты постепенно корректируют свои оценки на основе данных от коллег, формируя коллективное представление о ситуации в сети.
Такой алгоритм снижает число ложных срабатываний и позволяет выявлять аномалии, которые остались бы незамеченными при изолированном локальном анализе. Все транзакции агентов фиксируются в блокчейн-реестре — неизменяемом распределённом журнале, который гарантирует целостность данных и возможность аудита.
В рамках испытаний система была развёрнута в симулированной OCPP-совместимой среде. Агентам предъявляли различные сценарии: отказы компонентов, ошибки каналов связи, ситуации, требующие скоординированного ответа от нескольких узлов сети. Во всех случаях агенты успешно идентифицировали нарушения, обменивались наблюдениями и формировали общую картину инцидента.
Результаты показали, что комбинация ИИ-агентов, консенсусного механизма и блокчейна обеспечивает глобальный обзор сети. Система зафиксировала как точечные аномалии на отдельных устройствах, так и поведенческие паттерны, охватывающие несколько станций одновременно.
Что это значит для рынка и регуляторов
Пока исследование остаётся академическим: авторы протестировали систему в симуляции, а не на реальной инфраструктуре. Тем не менее предложенный подход закрывает конкретный пробел — отсутствие инструментов для распределённого мониторинга крупных зарядных сетей.
Для белорусского рынка тема пока не критична: парк электромобилей в стране невелик, а публичная зарядная инфраструктура только формируется. Однако операторы зарядных сетей и компании, занимающиеся промышленной кибербезопасностью, уже сейчас могут использовать эту работу как методологический ориентир при проектировании защищённых систем управления.
По мере роста числа EV и расширения сетей быстрой зарядки вопрос защиты этой инфраструктуры неизбежно выйдет на регуляторный уровень — как это уже происходит в ЕС в рамках директивы NIS2, распространяющейся на операторов критической энергетической инфраструктуры.
Свежие новости
Все новости
Google Maps Platform теперь доступна в AI Studio
Google добавила поддержку Maps Platform в AI Studio: разработчик описывает идею, Gemini генерирует код, а студия автоматически подключает ключ API и показывает живой интерактивный превью.


AWS выпустила open-source UI для графовой аналитики поверх data lake
AWS представила open-source решение с локальным веб-интерфейсом, которое позволяет превращать записи из data lake в графы для анализа в Amazon Neptune Analytics — без ручной сборки ETL-пайплайнов.

Amazon S3 Access Points для FSx расширили региональное покрытие
AWS расширила доступность S3 Access Points для файловых систем Amazon FSx: FSx for NetApp ONTAP получила поддержку в 4 новых регионах, FSx for OpenZFS — в 20. Данные остаются на файловой системе, но становятся доступны через S3 API для сервисов ИИ, аналитики и бессерверных вычислений.

Claude Fable 5.2 доступен в Vercel AI Gateway
Anthropic Claude Fable 5.2 появился в Vercel AI Gateway. Модель ориентирована на открытые технические задачи: кодирование, рассуждение и компьютерное зрение. Доступ требует хранения данных — ZDR не поддерживается.

Google открыла TPU Sync: библиотека для управления KV-кэшем и весами моделей на TPU
Google выпустила TPU Sync — открытую C++-библиотеку, которая организует передачу тензоров между HBM, оперативной памятью хоста, локальными SSD и сетевым хранилищем как единой иерархией памяти. Для MoE-моделей от 235B до 480B параметров библиотека сокращает задержку передачи KV-кэша и время до первого токена в среднем на 90% по сравнению с работой без TPU Sync.

Cloud Pathways для GKE перешёл в статус GA
Google Cloud объявил об общей доступности Cloud Pathways на Google Kubernetes Engine. Среда выполнения, созданная в Google DeepMind для обучения и инференса фронтирных моделей, включая Gemini, теперь открыта для всех клиентов платформы.

NVIDIA Dynamo получил рецепты развёртывания для ведущих корейских открытых моделей
NVIDIA выпустила оптимизированные рецепты развёртывания на базе Dynamo для четырёх корейских открытых моделей. Конфигурации рассчитаны на GPU NVIDIA B200 и заявляют до двукратного прироста производительности из коробки.

Copilot Impact Dashboard теперь показывает Chat и VS Code Agents
GitHub обновил Copilot Impact Dashboard: диаграмма принятия теперь охватывает девять функций, включая Copilot Chat и окно VS Code Agents. Когорта «Passive users» переименована в «Chat-first users».

AWS Agent Registry стал доступен в регионе GovCloud (US-West)
Amazon Bedrock AgentCore расширил географию: AWS Agent Registry теперь доступен в регионе AWS GovCloud (US-West), предназначенном для организаций государственного сектора США и их партнёров.