Сбербанк открыл бесплатный доступ к платформе киберразведки для белорусского бизнеса
Threat Intelligence на базе ИИ обрабатывает данные из 1500 источников и предупреждает о новых угрозах в течение двух часов.
Содержание · 3
Сбербанк открыл бесплатный доступ к собственной платформе киберразведки Threat Intelligence для бизнеса и государственных структур из стран СНГ и БРИКС+. Белорусские компании уже могут подключиться — несколько организаций это сделали. Решение выглядит особенно актуально на фоне статистики: по числу кибератак Беларусь занимает второе место в мире среди стран СНГ.
Что представляет собой платформа
Threat Intelligence — это интеллектуальная система киберразведки, которая агрегирует данные из более чем 1500 источников ежедневно, включая закрытые форумы и теневой интернет. В базе накоплено свыше 1000 аналитических отчётов и сведения о более чем 580 тысячах уязвимостей.
Ключевое преимущество — скорость реакции. Когда фиксируется новая угроза, все подключённые организации получают аналитику в течение двух часов. Это принципиально отличает платформу от традиционных бюллетеней безопасности, которые выходят с задержкой в дни или недели.
Помимо информирования, платформа предоставляет инструменты для активного противодействия: оценку внешней поверхности атаки и рекомендации по устранению конкретных уязвимостей. То есть это не просто лента угроз, а рабочий инструмент для команд информационной безопасности.
Кто уже подключился и зачем это нужно Беларуси
По словам заместителя председателя правления Сбербанка Станислава Кузнецова, к Threat Intelligence подключились около 650 российских компаний и несколько белорусских организаций. Интерес со стороны Беларуси банк оценивает как устойчивый.
Контекст важен: белорусский бизнес и госсектор работают в условиях высокого давления со стороны киберпреступников. Согласно имеющимся данным, страна занимает второе место в мире по количеству кибератак среди государств СНГ. При этом структура угроз специфична: лидирует вишинг — 38% всех зафиксированных инцидентов. Это звонки от людей, представляющихся сотрудниками банков или государственных органов. На втором месте — мошенничество в сфере онлайн-торговли (22%), на третьем — фишинг (13%). Около 5% приходится на оказание различных мошеннических услуг.
Для белорусских компаний, особенно работающих в финансовом секторе и ИТ, доступ к такой аналитике может существенно сократить время между появлением угрозы и принятием защитных мер. Сейчас многие организации либо покупают аналогичные данные у коммерческих провайдеров, либо обходятся собственными силами — с очевидными пробелами в покрытии.
Для резидентов Парка высоких технологий и компаний, работающих с зарубежными клиентами, вопрос кибербезопасности стоит особенно остро: инциденты напрямую влияют на репутацию и контрактные обязательства. Бесплатный доступ к верифицированной аналитике от крупнейшего банка региона — это ресурс, который прагматично игнорировать сложно.
Что это меняет на практике
Главная ценность подобных платформ — не сам факт наличия базы уязвимостей, а контекстуализация угроз. Большинство систем мониторинга генерируют сотни оповещений в день, из которых реально опасны единицы. Threat Intelligence позиционируется именно как инструмент приоритизации: компания понимает не просто то, что уязвимость существует, но и то, активно ли она эксплуатируется прямо сейчас.
Это особенно важно для организаций без выделенного SOC (Security Operations Center) — а таких среди белорусского среднего бизнеса большинство. Получить готовую аналитику быстрее и дешевле, чем содержать собственную команду разведки угроз.
Открытый доступ для стран СНГ и БРИКС+ вписывается в более широкую логику: Сбербанк последовательно строит экосистему вокруг своих технологических продуктов, расширяя географию присутствия нерыночными методами. Для белорусских организаций это означает реальный инструмент с нулевой стоимостью входа — при условии, что они готовы интегрировать внешнюю аналитику в собственные процессы реагирования на инциденты.
Свежие новости
Все новости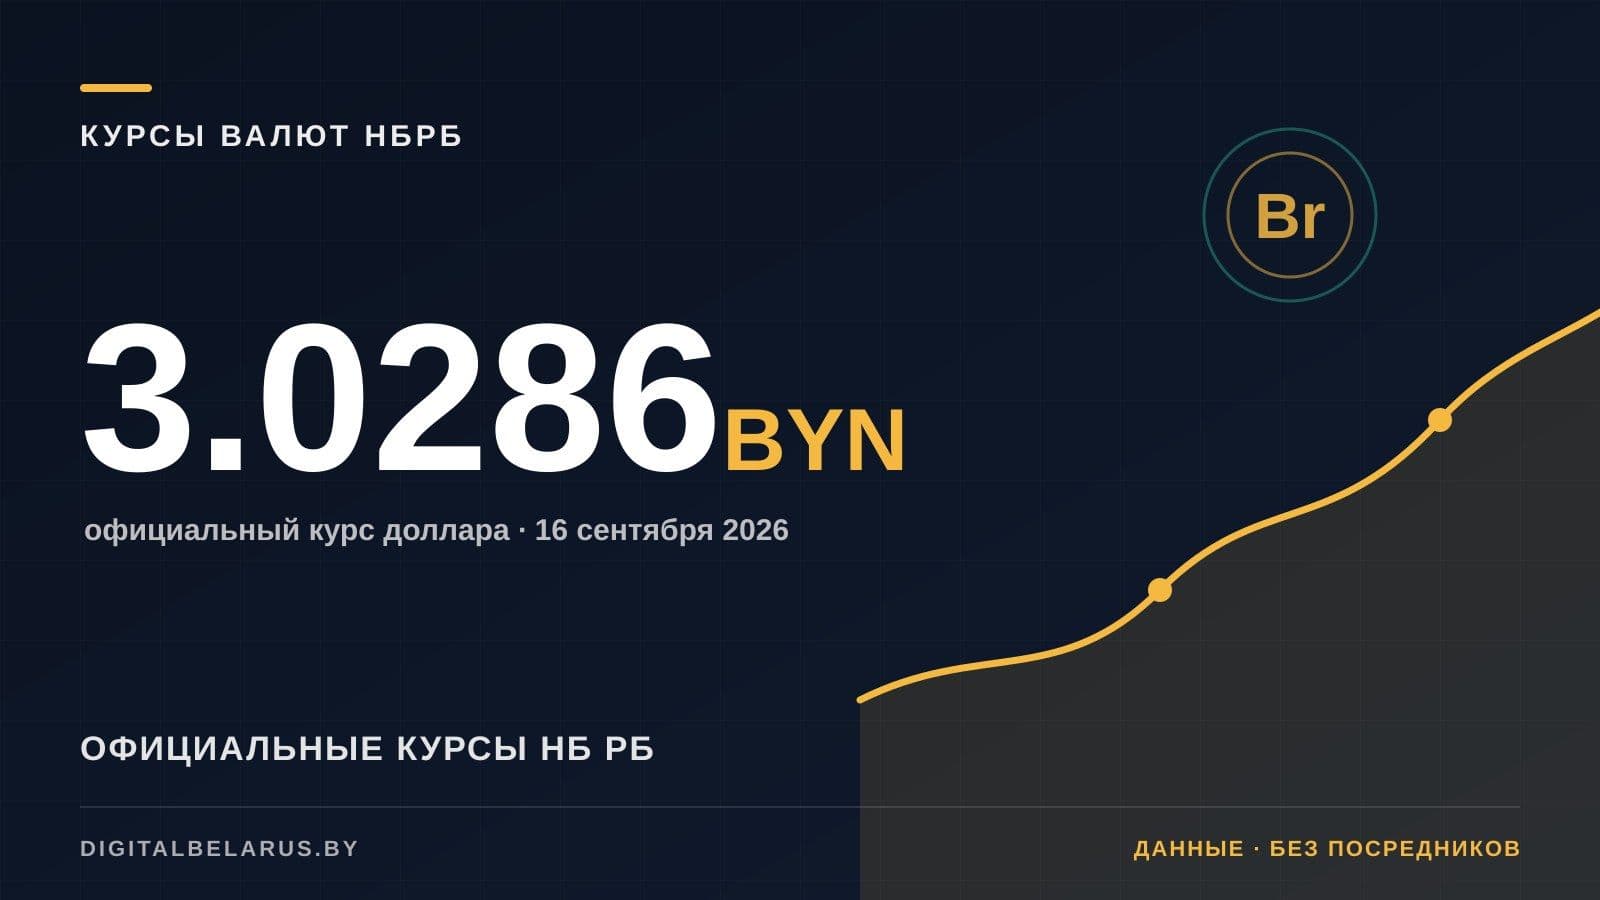
Курсы валют НБ РБ на 16 сентября 2026: USD, EUR, RUB и юань
Официальные курсы НБ РБ на 16 сентября 2026: доллар 3,0286, евро 3,4946 BYN. Изменения за сутки + котировки BTC и ETH.
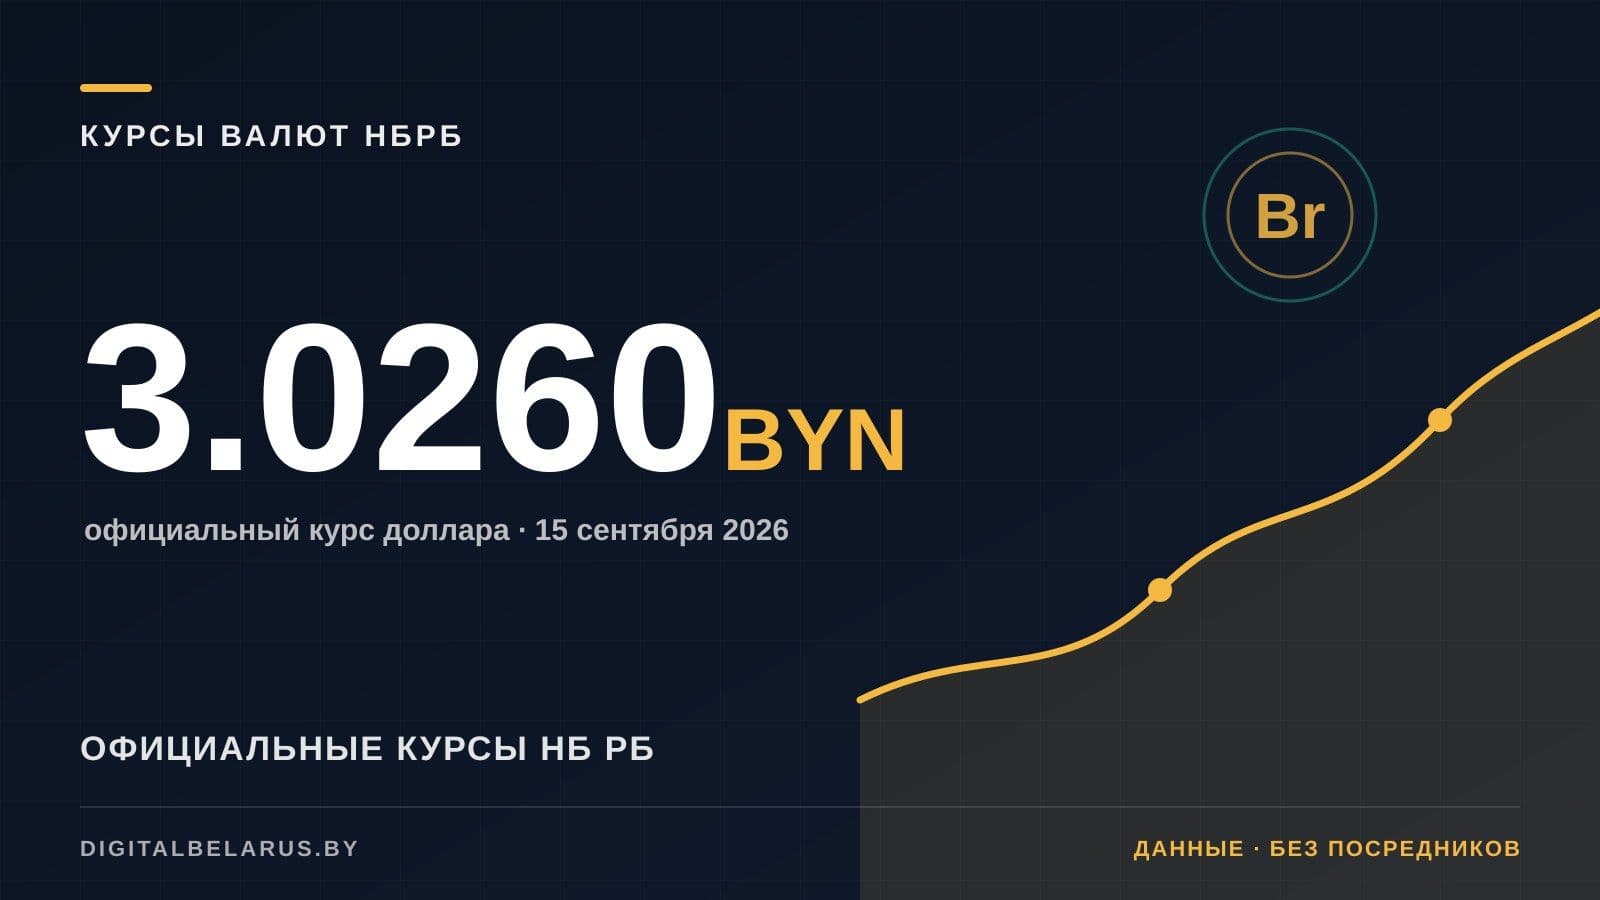
Курсы валют НБ РБ на 15 сентября 2026: USD, EUR, RUB и юань
Официальные курсы НБ РБ на 15 сентября 2026: доллар 3,0260, евро 3,4922 BYN. Изменения за сутки + котировки BTC и ETH.
Курсы валют НБ РБ на 14 сентября 2026: USD, EUR, RUB и юань
Официальные курсы НБ РБ на 14 сентября 2026: доллар 3,0280, евро 3,5113 BYN. Изменения за сутки + котировки BTC и ETH.
Курсы валют НБ РБ на 13 сентября 2026: USD, EUR, RUB и юань
Официальные курсы НБ РБ на 13 сентября 2026: доллар 3,0197, евро 3,5131 BYN. Изменения за сутки + котировки BTC и ETH.
Курсы валют НБ РБ на 12 сентября 2026: USD, EUR, RUB и юань
Официальные курсы НБ РБ на 12 сентября 2026: доллар 3,0197, евро 3,5131 BYN. Изменения за сутки + котировки BTC и ETH.
Курсы валют НБ РБ на 11 сентября 2026: USD, EUR, RUB и юань
Официальные курсы НБ РБ на 11 сентября 2026: доллар 3,0197, евро 3,5131 BYN. Изменения за сутки + котировки BTC и ETH.
Курсы валют НБ РБ на 10 сентября 2026: USD, EUR, RUB и юань
Официальные курсы НБ РБ на 10 сентября 2026: доллар 3,0581, евро 3,5545 BYN. Изменения за сутки + котировки BTC и ETH.
Курсы валют НБ РБ на 9 сентября 2026: USD, EUR, RUB и юань
Официальные курсы НБ РБ на 9 сентября 2026: доллар 3,0720, евро 3,5677 BYN. Изменения за сутки + котировки BTC и ETH.
Курсы валют НБ РБ на 8 сентября 2026: USD, EUR, RUB и юань
Официальные курсы НБ РБ на 8 сентября 2026: доллар 3,0665, евро 3,5632 BYN. Изменения за сутки + котировки BTC и ETH.