Конгресс США расследует двойной взлом Canvas: данные миллионов студентов похищены
Комитет по внутренней безопасности потребовал от Instructure объяснений после того, как хакеры дважды взломали платформу, используя одну и ту же уязвимость.

Содержание · 3
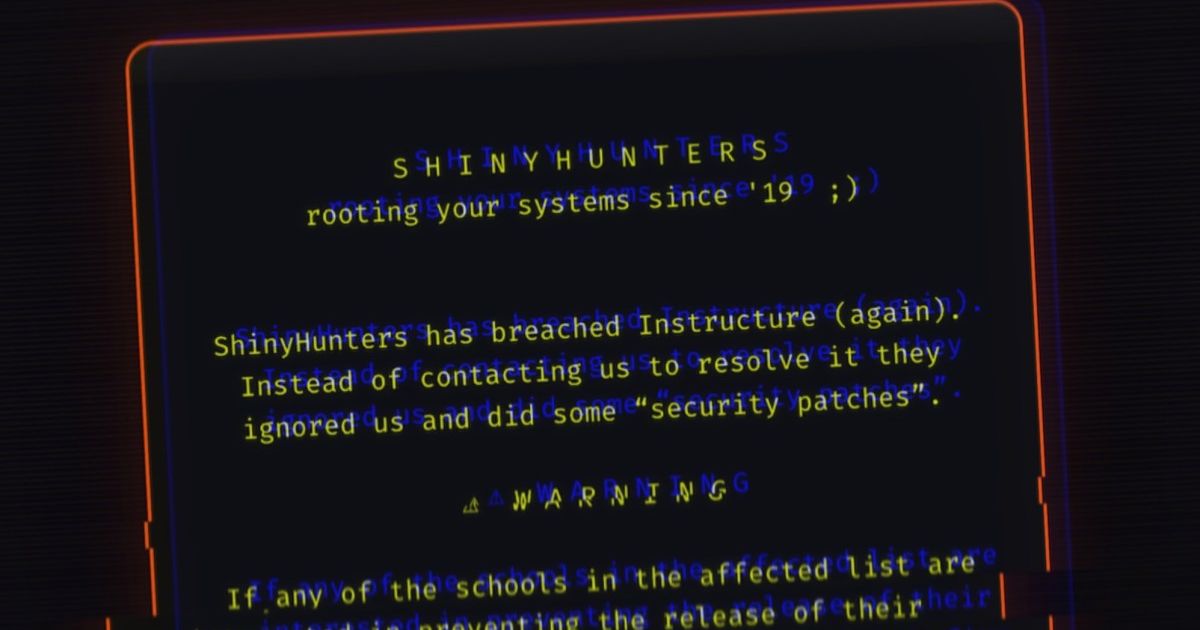
Американский производитель образовательного ПО Instructure оказался в центре парламентского расследования после того, как хакеры дважды взломали его системы и похитили персональные данные миллионов студентов по всему миру. Комитет Палаты представителей по внутренней безопасности направил письмо генеральному директору компании Стиву Дэли с требованием дать подробные объяснения об инцидентах. К расследованию подключилось федеральное агентство кибербезопасности CISA.
Одна уязвимость — два взлома
Instructure разрабатывает Canvas — одну из наиболее распространённых в мире платформ для управления учебным процессом. Именно через неё хакеры из группы ShinyHunters дважды получили несанкционированный доступ к данным, причём оба раза эксплуатировали одну и ту же уязвимость в системе.
Помимо кражи данных, злоумышленники дефейсили страницы входа учебных заведений — то есть подменяли их содержимое. Это означает, что компания не устранила брешь после первого инцидента, что и позволило атаке повториться.
Председатель комитета, конгрессмен Эндрю Гарбарино, в своём письме прямо указал: повторный взлом теми же хакерами «ставит серьёзные вопросы о способности компании реагировать на инциденты и о её обязательствах перед учреждениями и людьми, чьи данные она хранит».
««Масштаб и хронология взлома Instructure, а также очевидная неспособность крупного поставщика образовательных технологий нейтрализовать угрозу после первоначального вторжения — именно такие системные уязвимости входят в сферу ответственности нашего комитета», — написал Гарбарино.»
Компания заплатила выкуп — и это проблема
Instructure подтвердила, что «достигла соглашения» с хакерами. По имеющимся данным, злоумышленники предоставили доказательства удаления похищенных данных. Представитель ShinyHunters сообщил изданию TechCrunch, что группа не будет продолжать вымогательство, однако отказался раскрыть сумму выкупа.
Эксперты по кибербезопасности давно предупреждают: выплата выкупа финансирует будущие атаки и не даёт никаких гарантий. Хакеры нередко сохраняют копии похищенных данных даже после заявлений об их уничтожении — чтобы использовать их для повторного шантажа.
Комитет хочет выяснить не только технические детали взломов, но и то, как компания уведомляла пострадавшие учебные заведения и насколько эффективно взаимодействовала с CISA. Законодатели запросили закрытый брифинг с участием Дэли или другого топ-менеджера, ответственного за кибербезопасность.
Instructure пока не ответила на запрос комитета и не подтвердила готовность участвовать в брифинге. Пресс-служба компании также проигнорировала запрос TechCrunch.
Почему это важно за пределами США
Canvas используется тысячами университетов и школ по всему миру, включая учебные заведения в странах СНГ. Белорусские вузы, подключённые к платформе напрямую или через партнёрские программы, теоретически могут входить в число пострадавших — хотя публичных подтверждений этому пока нет.
Для белорусского IT-сообщества этот кейс показателен по другой причине. Компании, работающие с персональными данными пользователей — будь то edtech, fintech или SaaS-платформы, — несут репутационные и регуляторные риски не только в момент утечки, но и в случае неадекватного реагирования на инцидент. Именно «неспособность локализовать угрозу после первого вторжения» стала главным поводом для парламентского расследования, а не сам факт взлома.
История Instructure также демонстрирует риски стратегии выплаты выкупа: компания, судя по всему, предпочла откупиться вместо того, чтобы публично раскрыть масштаб ущерба и провести полноценный аудит безопасности. Это решение теперь обернулось куда более серьёзными репутационными и регуляторными последствиями, чем мог бы принести первоначальный инцидент.
Расследование комитета продолжается. Его итоги могут повлиять на требования к кибербезопасности для всех поставщиков ПО, работающих с государственными и образовательными учреждениями США.
Свежие новости
Все новости
Rust 1.100.0: стабилизация типа ! и нового API аллокаторов
В Rust 1.100.0 стабилизированы тип never (!) и базовые части allocator API. Изменение затрагивает все издания языка и несёт ограниченный breaking change.
Google представила Gemini 4 Hydrogen: быстрая модель для повседневных задач и агентных сценариев
Google анонсировала Gemini 4 Hydrogen — модель, ориентированную на скоростное выполнение задач в агентных рабочих процессах и повседневном программировании. Она доступна во всех тарифах Google AI Studio, Gemini API и приложения Gemini, а также платным подписчикам Google AI Pro и Ultra в Google Antigravity.
AWS Emulator: локальное тестирование AWS-приложений без аккаунта и деплоя
AWS выпустила AWS Emulator — инструмент для сборки и тестирования AWS-приложений локально или в CI-среде без AWS-аккаунта и деплоя. Эмулятор принимает стандартные вызовы SDK и CLI и отвечает на них за миллисекунды.
DeepSeek-V4-Pro, V4-Flash и V4.1-Flash появились в Amazon SageMaker JumpStart
Amazon SageMaker JumpStart пополнился тремя моделями DeepSeek: флагманской V4-Pro, экономичной V4-Flash и мультимодальной V4.1-Flash с архитектурой CED. Все три распространяются под лицензией MIT и поддерживают контекстное окно в 1 млн токенов.
Amazon S3 Tables получили поддержку серверного журналирования доступа
Amazon S3 Tables теперь поддерживают серверное журналирование доступа: детальные записи о запросах к табличным бакетам помогают отслеживать операции с таблицами, управление пространствами имён и доступ к данным для аудита безопасности, анализа доступа и распределения затрат.
Google открыла доступ к Gemini 4 Carbon для разработчиков
Google запустила Gemini 4 Carbon — модель с заявленными возможностями в кибербезопасности и длительных агентных рабочих процессах. Доступ открыт через платный уровень API.
Amazon S3 Access Grants научился перечислять гранты сразу по нескольким AWS-аккаунтам
Amazon S3 Access Grants получил поддержку кросс-аккаунтного листинга: один вызов ListCallerAccessGrants возвращает гранты из всех инстансов, расшаренных через AWS RAM, без необходимости опрашивать каждый аккаунт отдельно.
Google Maps Platform теперь доступна в AI Studio
Google добавила поддержку Maps Platform в AI Studio: разработчик описывает идею, Gemini генерирует код, а студия автоматически подключает ключ API и показывает живой интерактивный превью.
AWS выпустила open-source UI для графовой аналитики поверх data lake
AWS представила open-source решение с локальным веб-интерфейсом, которое позволяет превращать записи из data lake в графы для анализа в Amazon Neptune Analytics — без ручной сборки ETL-пайплайнов.