Сайт бренда директора ФБР Каша Пателя взломали и заразили вирусом-инфостилером
Ресурс Based Apparel отключили после того, как хакеры разместили на нём вредоносное ПО для кражи паролей посетителей.

Содержание · 3
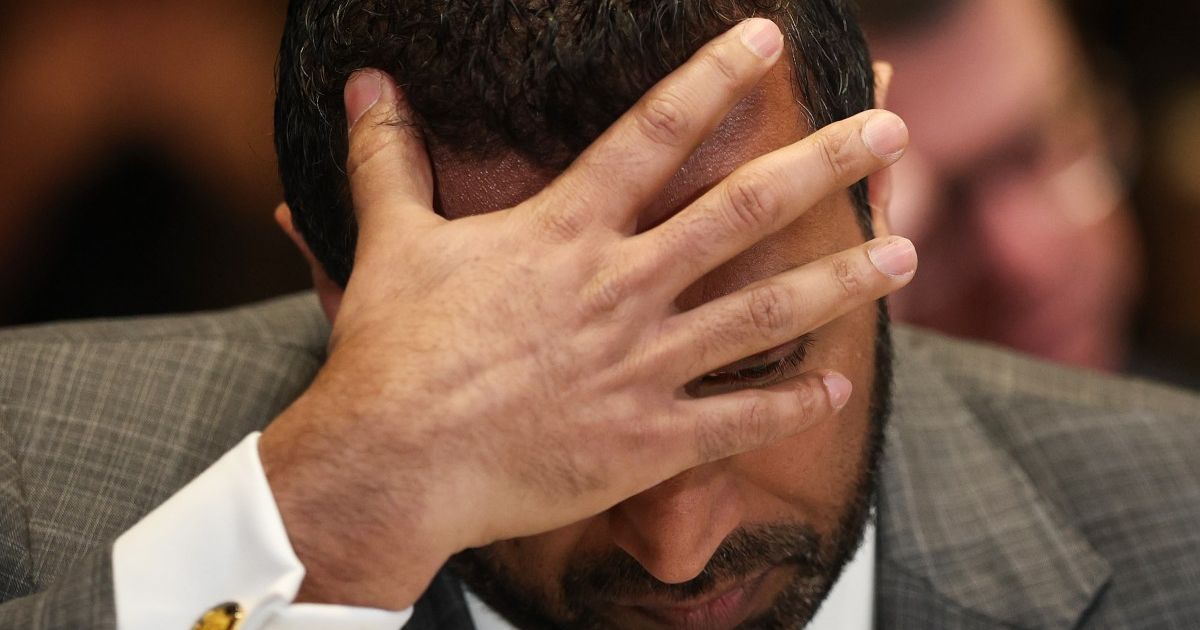
Сайт одежного бренда Based Apparel, связанного с директором ФБР Кашем Пателем, был взломан и заражён вредоносным программным обеспечением. После того как информация об инциденте появилась в открытом доступе, ресурс отключили — по состоянию на момент публикации материала TechCrunch он оставался недоступен.
Первой об угрозе сообщила пользователь X под ником Debbie: в четверг она написала, что на сайте бренда обнаружен инфостилер. Этот класс вредоносного ПО проникает на устройство жертвы и похищает сохранённые учётные данные, пароли и другую чувствительную информацию. Позднее независимый исследователь в области безопасности подтвердил наличие зловреда, проведя технический анализ.
Что такое инфостилер и почему это серьёзно
Инфостилеры — один из наиболее распространённых инструментов в арсенале киберпреступников. В отличие от шифровальщиков-вымогателей, они работают тихо: пользователь заходит на заражённую страницу, вредонос исполняется в браузере или загружается на устройство, после чего начинает собирать данные — логины, пароли, сессионные куки, данные банковских карт.
Для посетителей сайта Based Apparel угроза была вполне реальной: любой, кто зашёл на страницу в период активности зловреда, мог скомпрометировать свои учётные записи. Особую опасность представляет то, что многие пользователи применяют одни и те же пароли на разных платформах — от почты до интернет-банкинга.
Представители Based Apparel на запросы журналистов не ответили. TechCrunch направил письмо на Gmail-адрес, ранее ассоциированный с Пателем, однако ответа также не получил.
Неудачная неделя для бизнесов из окружения Трампа
Инцидент с сайтом Пателя оказался не единственным резонансным провалом в сфере кибербезопасности за эту неделю среди структур, связанных с командой действующего президента США.
В пятницу стало известно, что Trump Mobile — оператор сотовой связи и производитель одноимённых смартфонов — оставил персональные данные своих клиентов в открытом доступе в интернете. В утечку попали имена, адреса электронной почты, почтовые адреса, номера телефонов и идентификаторы заказов. Компания подтвердила факт инцидента спустя несколько дней после того, как исследователь безопасности уведомил двух YouTube-блогеров, купивших телефоны Trump Mobile, об утечке их личных данных.
Таким образом, за одну неделю сразу два проекта из политического и делового окружения Трампа столкнулись с серьёзными проблемами в области защиты данных — и в обоих случаях реакция последовала лишь после публичного давления, а не в результате внутреннего мониторинга.
Что это означает для понимания корпоративной кибербезопасности
Оба инцидента наглядно демонстрируют типичную уязвимость небольших коммерческих проектов: отсутствие выстроенных процессов мониторинга безопасности и реагирования на инциденты. Сайт одежного бренда — не финансовая платформа и не государственная система, однако именно такие ресурсы чаще всего становятся лёгкой мишенью: они собирают платёжные данные и контактную информацию, но редко инвестируют в защиту.
Для белорусских предпринимателей, развивающих e-commerce или любые другие проекты с публичным веб-интерфейсом, история с Based Apparel — показательный кейс. Регулярный аудит кода сайта, мониторинг целостности файлов, использование WAF (Web Application Firewall) и оперативное реагирование на сообщения об уязвимостях — базовый минимум, который позволяет избежать репутационного и финансового ущерба. В Беларуси вопросы кибербезопасности для бизнеса регулируются в том числе через требования резидентов ПВТ, однако за его периметром культура информационной безопасности в малом и среднем бизнесе по-прежнему остаётся слабым местом.
Отдельный вопрос — скорость реакции. В случае с Based Apparel сигнал пришёл не от службы безопасности компании, а от рядового пользователя в социальной сети. Это означает, что внутренних инструментов обнаружения угроз попросту не существовало. Именно такой сценарий — обнаружение взлома извне — является наихудшим с точки зрения управления последствиями.
Свежие новости
Все новости
Rust 1.100.0: стабилизация типа ! и нового API аллокаторов
В Rust 1.100.0 стабилизированы тип never (!) и базовые части allocator API. Изменение затрагивает все издания языка и несёт ограниченный breaking change.
Google представила Gemini 4 Hydrogen: быстрая модель для повседневных задач и агентных сценариев
Google анонсировала Gemini 4 Hydrogen — модель, ориентированную на скоростное выполнение задач в агентных рабочих процессах и повседневном программировании. Она доступна во всех тарифах Google AI Studio, Gemini API и приложения Gemini, а также платным подписчикам Google AI Pro и Ultra в Google Antigravity.
AWS Emulator: локальное тестирование AWS-приложений без аккаунта и деплоя
AWS выпустила AWS Emulator — инструмент для сборки и тестирования AWS-приложений локально или в CI-среде без AWS-аккаунта и деплоя. Эмулятор принимает стандартные вызовы SDK и CLI и отвечает на них за миллисекунды.
DeepSeek-V4-Pro, V4-Flash и V4.1-Flash появились в Amazon SageMaker JumpStart
Amazon SageMaker JumpStart пополнился тремя моделями DeepSeek: флагманской V4-Pro, экономичной V4-Flash и мультимодальной V4.1-Flash с архитектурой CED. Все три распространяются под лицензией MIT и поддерживают контекстное окно в 1 млн токенов.
Amazon S3 Tables получили поддержку серверного журналирования доступа
Amazon S3 Tables теперь поддерживают серверное журналирование доступа: детальные записи о запросах к табличным бакетам помогают отслеживать операции с таблицами, управление пространствами имён и доступ к данным для аудита безопасности, анализа доступа и распределения затрат.
Google открыла доступ к Gemini 4 Carbon для разработчиков
Google запустила Gemini 4 Carbon — модель с заявленными возможностями в кибербезопасности и длительных агентных рабочих процессах. Доступ открыт через платный уровень API.
Amazon S3 Access Grants научился перечислять гранты сразу по нескольким AWS-аккаунтам
Amazon S3 Access Grants получил поддержку кросс-аккаунтного листинга: один вызов ListCallerAccessGrants возвращает гранты из всех инстансов, расшаренных через AWS RAM, без необходимости опрашивать каждый аккаунт отдельно.
Google Maps Platform теперь доступна в AI Studio
Google добавила поддержку Maps Platform в AI Studio: разработчик описывает идею, Gemini генерирует код, а студия автоматически подключает ключ API и показывает живой интерактивный превью.
AWS выпустила open-source UI для графовой аналитики поверх data lake
AWS представила open-source решение с локальным веб-интерфейсом, которое позволяет превращать записи из data lake в графы для анализа в Amazon Neptune Analytics — без ручной сборки ETL-пайплайнов.