Secure Boot был уязвим 13 из 14 лет существования — исследование ESET
Забытые и неотозванные загрузочные шимы позволяли обходить защиту UEFI без каких-либо специальных навыков — как на Windows, так и на Linux.

Содержание · 4
Механизм Secure Boot, который Microsoft представила в 2012 году как защиту от буткитов, оказался обходимым на протяжении 13 из 14 лет своего существования. Исследователи компании ESET обнаружили 11 загрузочных шимов с известными уязвимостями, которые Microsoft так и не отозвала — некоторые из них датируются 2013 годом. Патч, закрывающий проблему, вышел лишь в июне 2025 года — после того как ESET уведомила CERT и Microsoft.
Уязвимость затрагивает одновременно устройства под управлением Windows и Linux. Атакующий, получивший физический доступ к машине, мог установить вредоносную прошивку, которая загружается раньше операционной системы и сохраняется даже после переустановки ОС или замены жёсткого диска.
Что такое шимы и почему они стали проблемой
Шимы — это вспомогательный механизм, изначально созданный для расширения Secure Boot на Linux-устройства и утилитарное ПО. В отличие от основного загрузчика Windows, шим является вторичным якорем доверия: он подписан Microsoft через отдельный UEFI-сертификат, а уже внутри шима встроен сертификат производителя материнской платы или разработчика ПО, который авторизует всё последующее ПО в цепочке загрузки.
Когда в шиме обнаруживается уязвимость, Microsoft должна его отозвать — внести в базу данных dbx, которая хранит недоверенные сертификаты и хэши. Именно этого в случае с 11 найденными шимами сделано не было. Среди затронутых — шимы, использовавшиеся дистрибутивами Red Hat, OpenSUSE и Oracle, а также сторонним ПО, в частности утилитами финского разработчика PC-Doctor Finland.
Исследователь ESET Мартин Смоляр описал суть проблемы прямо:
««Здесь нет никакой новой уязвимости. Атакующему не нужны сложные эксплойты — достаточно копии старого, до сих пор доверенного, но неотозванного бинарного шима и базового понимания того, как работают UEFI-шимы. Этого хватает, чтобы обойти такую ключевую функцию безопасности, как UEFI Secure Boot».»
Почему Microsoft не отзывала уязвимые шимы
Официального объяснения от Microsoft пока не поступало. Исследователи указывают на главную причину — чрезмерную сложность самого механизма Secure Boot.
Проблема отчасти архитектурная: база данных dbx, в которую вносятся отозванные компоненты, имеет ограничение в 32 килобайта. Из-за большого числа Linux-компонентов, загружаемых при старте системы, перечислить их все в dbx физически невозможно. Поэтому Microsoft использует альтернативные механизмы отзыва — SBAT (Secure Boot Advanced Targeting) и SVN (Secure Boot Security Version Number), которые работают с номерами версий, а не с хэшами конкретных файлов.
Однако часть из 11 найденных шимов была создана ещё до появления SBAT и списков запрета MOK. Они просто не поддерживают эти механизмы, а значит, не могут быть отозваны через них. При этом даже истечение срока действия сертификата Microsoft, которым подписаны шимы, — что произошло в конце июня — само по себе не делает их недоверенными.
Дополнительную сложность создаёт то, что шим самостоятельно проверяет собственные SBAT-метаданные при каждой загрузке и применяет ту же проверку ко всем бинарным файлам, которые он загружает. Политика встроена в сам шим, а не хранится исключительно во внешней переменной UEFI. Это означает, что устаревший шим теоретически может отклонить сам себя — но только если политика в нём актуальна. У найденных шимов она таковой не была.
Масштаб угрозы и что делать прямо сейчас
Без Secure Boot злоумышленник с кратковременным физическим доступом к выключенному устройству способен установить буткит — вредоносную прошивку, которая загружается раньше ОС, невидима для антивирусов и выживает после переустановки системы. Именно такие инструменты использовались в реальных атаках: LoJax российских госхакеров в 2018 году, MosaicRegressor в 2020-м, CosmicStrand в 2022-м, BlackLotus в 2023-м.
Пользователи Windows, установившие июньский пакет обновлений Microsoft, уязвимости больше не подвержены. Исключение составляют устройства с Windows 11 Secured-core PC в конфигурации по умолчанию — они изначально защищены лучше. Пользователям Linux рекомендуется проверить статус отзыва через Linux Vendor Firmware Service или обратиться к своему дистрибутиву; для аудита доступен скрипт uefi-dbx-audit.
Эксперт по безопасности прошивок, генеральный директор runZero и давний критик Secure Boot HD Moore назвал произошедшее «серьёзным опровержением всей модели Secure Boot». По его словам, сложность механизма стала его главным врагом: чем запутаннее система, тем выше вероятность, что критические шаги — вроде своевременного отзыва уязвимых компонентов — будут упущены.
Что это значит для белорусского IT-рынка
Для белорусских компаний, особенно резидентов ПВТ, работающих с корпоративной инфраструктурой на Linux и Windows, ситуация требует конкретных действий. Серверы, рабочие станции разработчиков и устройства в цепочках поставки ПО — потенциальные точки входа, если на них не установлены июньские патчи Microsoft или не обновлены шимы через дистрибутив Linux.
Особого внимания заслуживают сценарии с физическим доступом к оборудованию: дата-центры, офисы с открытым доступом к серверным стойкам, ноутбуки сотрудников на выезде. Буткит, установленный через уязвимый шим, переживёт любую переустановку ОС — стандартную меру реагирования на инцидент. Это означает, что при подозрении на компрометацию устройства простой переустановкой системы уже не обойтись: потребуется полная проверка и обновление прошивки.
Свежие новости
Все новости
Илон Маск опроверг слухи об отделении китайского бизнеса Tesla
WSJ написал, что Tesla готовится выделить китайское подразделение на фоне возможного слияния с SpaceX. Маск отреагировал немедленно, заявив, что тема даже не поднималась ни в одном обсуждении.
NHTSA проверяет 1,2 млн Tesla из-за возможного отказа подвески
Американский регулятор NHTSA открыл расследование в отношении почти 1,2 млн электромобилей Tesla после жалоб на отказ подвески. Проблема затрагивает Model 3 2018–2020 годов и Model Y 2021–2023 годов выпуска.
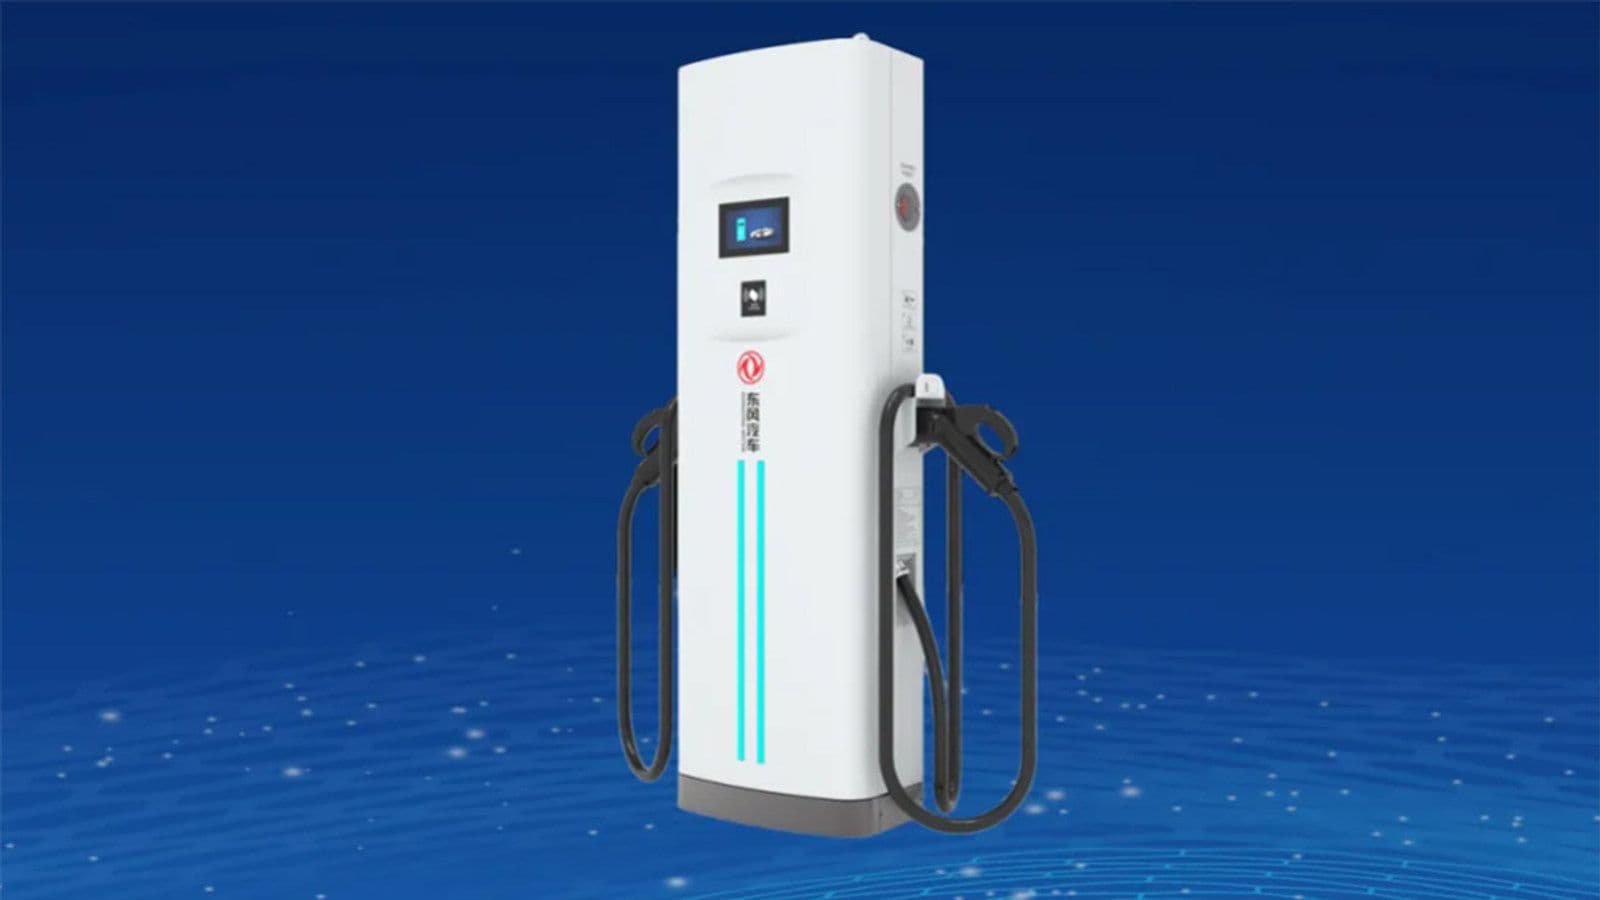
Dongfeng выпустила зарядник мощностью 1500 кВт — на уровне рекорда BYD
Dongfeng Motor представила первый собственный ультрамощный зарядник с пиковой мощностью одного пистолета 1500 кВт — это соответствует максимуму серийного производства в Китае и вплотную конкурирует с флэш-зарядником второго поколения от BYD.
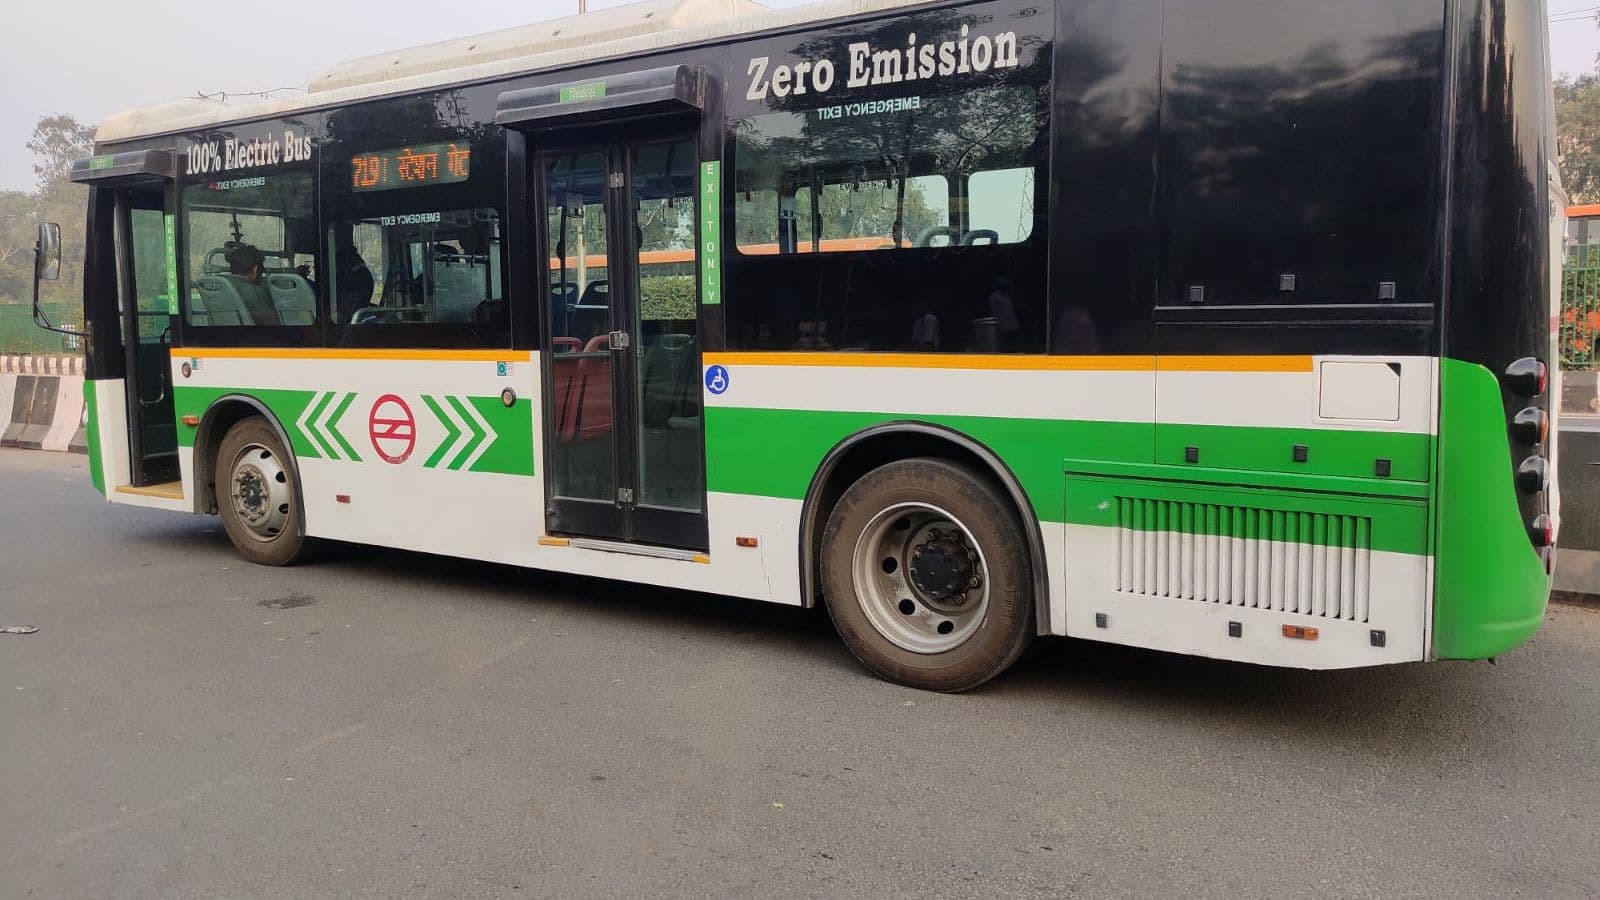
Дели переводит транспорт на электричество: план на $1,5 млрд до 2028 года
С 1 июля в Дели действует новая транспортная политика: к 2027–2028 годам все новые регистрации мото- и трёхколёсного транспорта должны быть только электрическими. На программу выделяют $1,5 млрд.
Когда бот платит боту: зачем AI-агентам криптовалюта
AI-агенты уже умеют искать поставщиков, обращаться к платным сервисам и выполнять сложные задачи. Следующий шаг — самостоятельная оплата данных, вычислений и услуг. Разбираемся, зачем программам стейблкоины, как устроены платежи между ботами и какие ограничения нужны, чтобы ошибка алгоритма не стоила владельцу всех денег.

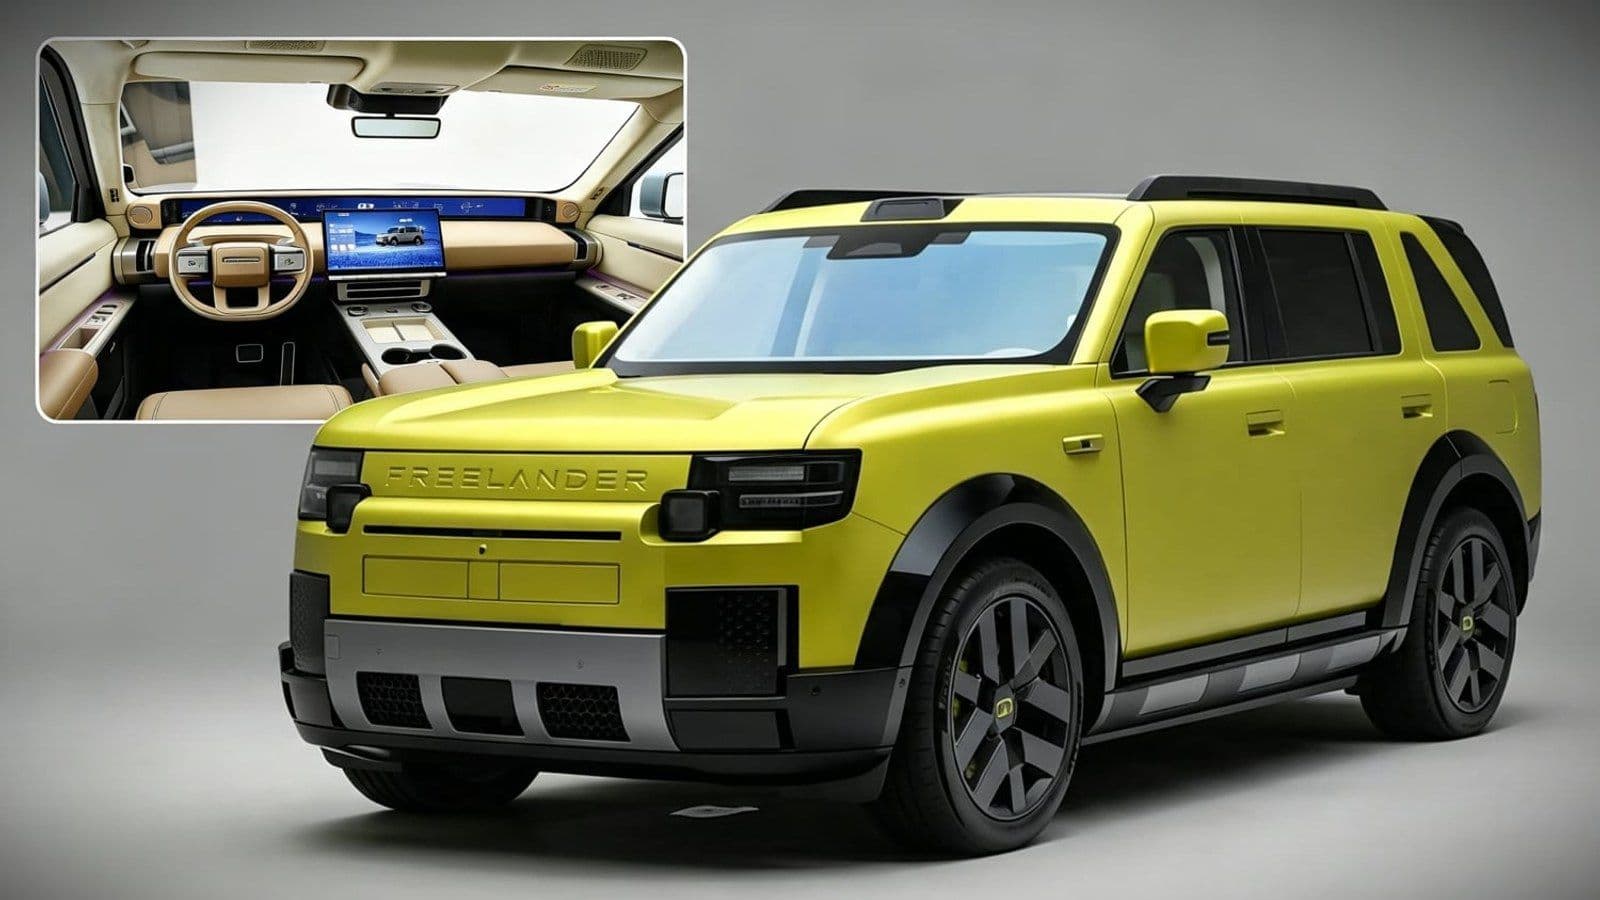
Freelander 8: салон с 46-дюймовым экраном, Snapdragon 8397 и кодовым бардачком
Chery-JLR опубликовала подробный предпоказ салона Freelander 8: процессор Snapdragon 8397, панорамный дисплей 46,3 дюйма, электрический бардачок с паролем и 23 динамика Harman Kardon. Старт продаж — август 2025 года.
Скрытое меню разработчика в Android Auto: как открыть и что там найти
В Android Auto есть скрытое меню разработчика, о котором большинство пользователей даже не подозревает. Оно открывается за минуту и даёт контроль над беспроводным подключением, сторонними приложениями и качеством картинки на дисплее автомобиля.
Почему смартфон теряет заряд, даже когда полностью выключен
Выключить телефон — не значит поставить батарею на паузу. Объясняем, почему заряд всё равно уходит, и как правильно хранить устройство, чтобы не убить аккумулятор.
Какую GoPro купить в 2026 году: выбор камеры, аксессуары и советы по настройке
Hero 13 — актуальный выбор в 2026 году, тогда как Hero 10 и 11 продаются по завышенным ценам и уже устарели. Разбираем аксессуары, прошивку GoPro Labs и настройки, которые реально улучшают картинку.