DDoS-атака на Ubuntu и Canonical: сервисы недоступны более 20 часов
Хактивисты из группы Islamic Cyber Resistance in Iraq 313 Team заявили об ответственности за атаку, которая лишила пользователей возможности обновлять систему.

Содержание · 3
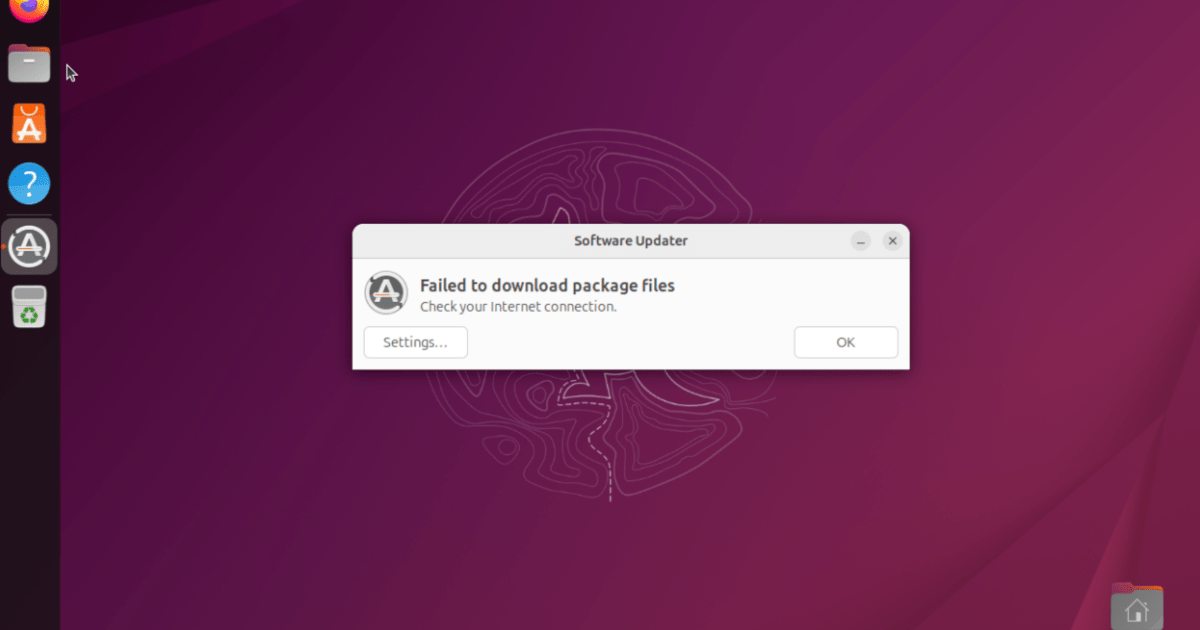
Инфраструктура одного из самых популярных дистрибутивов Linux оказалась недоступна после продолжительной DDoS-атаки. Под удар попали публичные сервисы Ubuntu и компании Canonical, которая разрабатывает и поддерживает дистрибутив. По данным на момент публикации, атака продолжалась уже более 20 часов.
Что именно атаковали и кто за этим стоит
Ответственность за атаку взяла на себя хактивистская группировка The Islamic Cyber Resistance in Iraq 313 Team — об этом она сообщила в собственном Telegram-канале. По заявлению хакеров, они использовали коммерческий DDoS-сервис Beamed, который относится к категории так называемых «буттеров» или «стрессеров».
Подобные платформы позволяют запускать атаки на заказ — без технических знаний и собственной инфраструктуры. Достаточно оплатить услугу. Beamed заявляет о пропускной способности атак свыше 3,5 Тбит/с — это примерно половина от мощности рекордной DDoS-атаки, которую Cloudflare зафиксировал в прошлом году и назвал «крупнейшей в истории».
DDoS (distributed denial-of-service) — технически относительно простой, но эффективный метод: цель буквально заваливают мусорным трафиком до тех пор, пока серверы не перегружаются и не перестают отвечать на легитимные запросы.
Canonical подтвердила факт атаки официальным заявлением на своём сайте: «Веб-инфраструктура Canonical подвергается устойчивой трансграничной атаке, мы работаем над её устранением». Пресс-служба компании не предоставила дополнительных комментариев сверх этого сообщения.
Что не работает и чем это грозит пользователям
Согласно обсуждениям на неофициальном форуме сообщества Ubuntu, атака затронула security API дистрибутива, а также ряд сайтов Ubuntu и Canonical. Редакция TechCrunch самостоятельно проверила: на тестовом устройстве с Ubuntu установка обновлений завершалась ошибкой.
Для рядовых пользователей это означает невозможность получить патчи безопасности и новые пакеты через стандартные инструменты — apt и аналогичные. В корпоративной среде, где Ubuntu широко используется на серверах и рабочих станциях, подобный простой создаёт реальные операционные риски: задержка обновлений безопасности увеличивает окно уязвимости.
Для белорусского IT-рынка ситуация тоже актуальна: Ubuntu — один из наиболее распространённых дистрибутивов в разработческой среде резидентов ПВТ и белорусских IT-компаний. Часть команд использует Ubuntu как основную ОС для CI/CD-пайплайнов и серверной инфраструктуры, поэтому недоступность репозиториев обновлений может затронуть автоматизированные процессы сборки и деплоя.
DDoS-as-a-Service: индустрия, с которой не могут справиться годами
История с Beamed — очередное напоминание о том, что рынок DDoS-услуг по-прежнему процветает, несмотря на усилия правоохранителей. ФБР, Европол и национальные киберслужбы годами проводят операции против подобных платформ: изымают домены, арестовывают операторов. Однако новые сервисы появляются быстрее, чем закрываются старые.
Механизм прост: низкий порог входа и анонимность криптоплатежей делают «буттеры» доступными для любого желающего. Именно поэтому DDoS остаётся инструментом не только профессиональных киберпреступников, но и политически мотивированных группировок без глубоких технических компетенций.
Canonical пообещала публиковать обновления о ходе восстановления в официальных каналах. Пока компания не раскрывала технических деталей о том, какие именно меры митигации применяются и когда сервисы вернутся в штатный режим.
Свежие новости
Все новости
Amazon S3 Access Points для FSx расширили региональное покрытие
AWS расширила доступность S3 Access Points для файловых систем Amazon FSx: FSx for NetApp ONTAP получила поддержку в 4 новых регионах, FSx for OpenZFS — в 20. Данные остаются на файловой системе, но становятся доступны через S3 API для сервисов ИИ, аналитики и бессерверных вычислений.


Claude Fable 5.2 доступен в Vercel AI Gateway
Anthropic Claude Fable 5.2 появился в Vercel AI Gateway. Модель ориентирована на открытые технические задачи: кодирование, рассуждение и компьютерное зрение. Доступ требует хранения данных — ZDR не поддерживается.

Google открыла TPU Sync: библиотека для управления KV-кэшем и весами моделей на TPU
Google выпустила TPU Sync — открытую C++-библиотеку, которая организует передачу тензоров между HBM, оперативной памятью хоста, локальными SSD и сетевым хранилищем как единой иерархией памяти. Для MoE-моделей от 235B до 480B параметров библиотека сокращает задержку передачи KV-кэша и время до первого токена в среднем на 90% по сравнению с работой без TPU Sync.

Cloud Pathways для GKE перешёл в статус GA
Google Cloud объявил об общей доступности Cloud Pathways на Google Kubernetes Engine. Среда выполнения, созданная в Google DeepMind для обучения и инференса фронтирных моделей, включая Gemini, теперь открыта для всех клиентов платформы.

NVIDIA Dynamo получил рецепты развёртывания для ведущих корейских открытых моделей
NVIDIA выпустила оптимизированные рецепты развёртывания на базе Dynamo для четырёх корейских открытых моделей. Конфигурации рассчитаны на GPU NVIDIA B200 и заявляют до двукратного прироста производительности из коробки.

Copilot Impact Dashboard теперь показывает Chat и VS Code Agents
GitHub обновил Copilot Impact Dashboard: диаграмма принятия теперь охватывает девять функций, включая Copilot Chat и окно VS Code Agents. Когорта «Passive users» переименована в «Chat-first users».

AWS Agent Registry стал доступен в регионе GovCloud (US-West)
Amazon Bedrock AgentCore расширил географию: AWS Agent Registry теперь доступен в регионе AWS GovCloud (US-West), предназначенном для организаций государственного сектора США и их партнёров.
AWS Elemental MediaConvert получил встроенную генерацию субтитров на базе ИИ
AWS Elemental MediaConvert интегрировал Smart Subtitles — решение на основе ИИ и современных моделей распознавания речи. Функция автоматически транскрибирует аудио и встраивается непосредственно в VOD-пайплайны без внешних сервисов субтитрования.
Vercel CLI получил флаг автоудаления новых проектов
В Vercel CLI v65.12.0 появился флаг --delete-project-after: при создании нового проекта через vercel deploy можно задать срок, по истечении которого проект удалится автоматически.