Хакеры похитили медданные и отпечатки пальцев 1,8 млн пациентов крупнейшей публичной больницы США
NYC Health + Hospitals три месяца не замечала взлом через стороннего подрядчика — утечка затронула диагнозы, страховки, биометрию и геолокацию

Содержание · 4
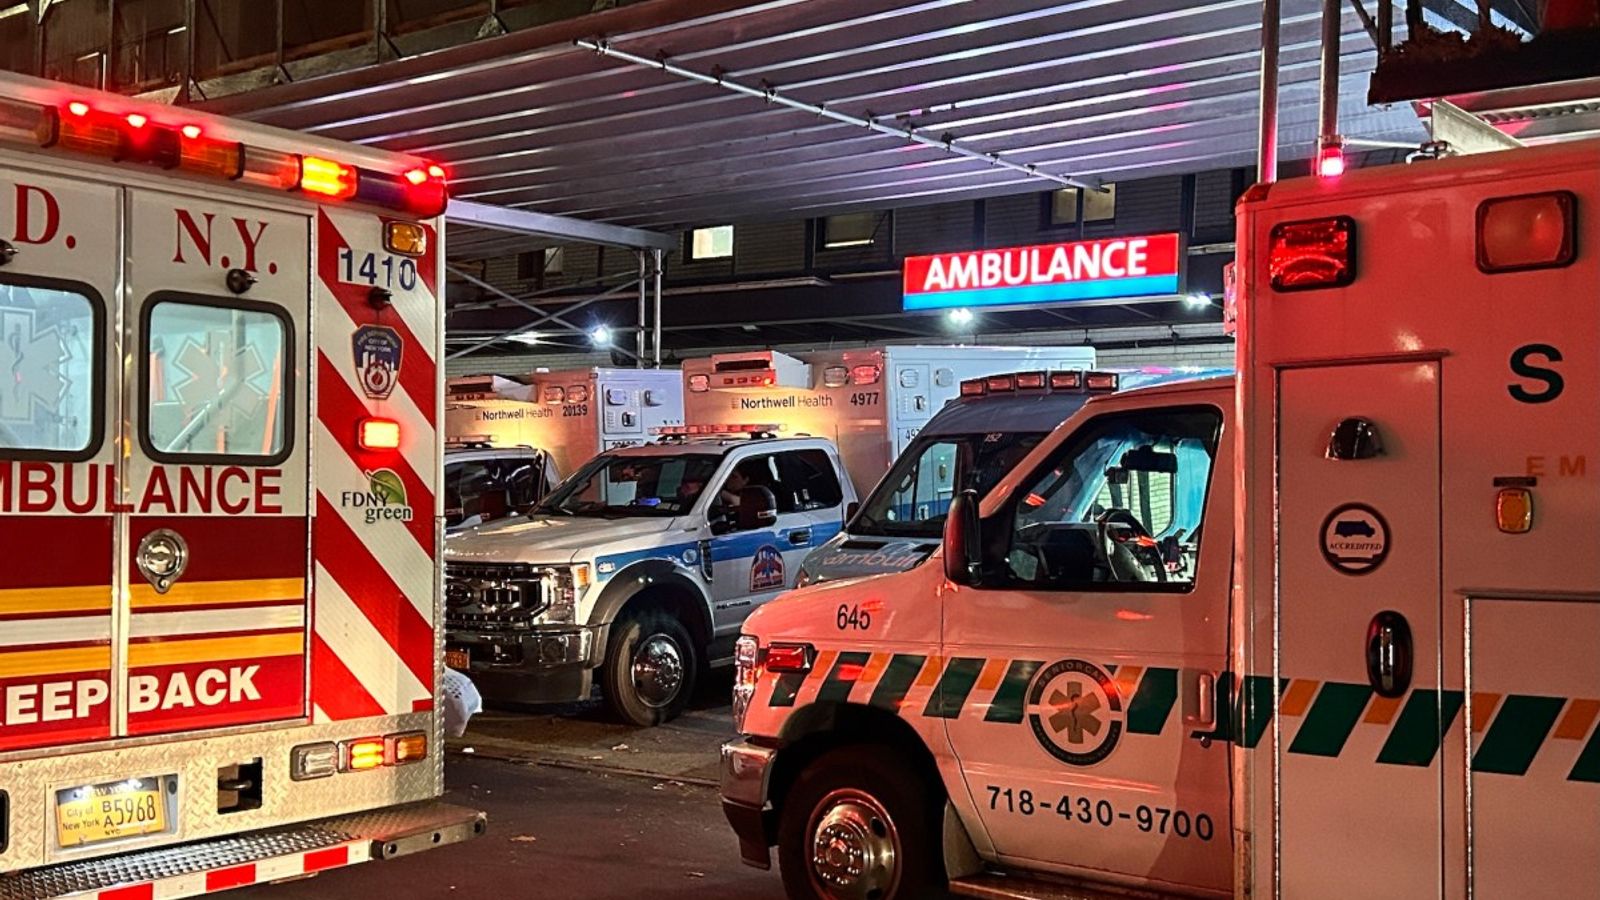
Крупнейшая публичная система здравоохранения США NYC Health + Hospitals (NYCHHC) сообщила об утечке данных, затронувшей не менее 1,8 млн человек. Злоумышленники на протяжении трёх месяцев копировали файлы с серверов организации — и вынесли не только медицинские записи, но и биометрические данные, которые пострадавшие не смогут изменить никогда.
Организация обслуживает более миллиона жителей Нью-Йорка, большинство из которых не имеют частной страховки и получают медицинскую помощь по государственным программам, в том числе Medicaid. Информация об инциденте направлена в Министерство здравоохранения и социальных служб США, что автоматически делает его одной из крупнейших медицинских утечек 2026 года.
Три месяца незамеченного доступа
По данным самой NYCHHC, атака была обнаружена 2 февраля 2026 года — именно тогда организация заблокировала несанкционированный доступ и начала расследование. Однако хакеры проникли в сеть ещё в ноябре 2025 года: на протяжении примерно трёх месяцев они беспрепятственно копировали файлы с внутренних систем.
Вектором атаки стал сторонний подрядчик, название которого NYCHHC не раскрывает. Это типичная схема: злоумышленники взламывают менее защищённого партнёра и через него получают доступ к инфраструктуре основной цели. Почему обнаружение заняло столько времени и поступали ли от хакеров требования о выкупе — организация пока не прокомментировала.
Состав похищенных данных охватывает практически весь цифровой профиль пациента: сведения о страховом полисе, диагнозы, назначенные препараты, результаты анализов и медицинская визуализация, платёжная информация и история выставленных счетов. Помимо этого, скомпрометированы государственные документы — номера социального страхования, данные паспортов и водительских удостоверений.
Биометрия — самая болезненная часть утечки
Особую тревогу вызывает кража биометрических данных: отпечатков и слепков ладоней. В отличие от пароля или даже номера карты, биометрию невозможно сбросить или перевыпустить — она остаётся с человеком на всю жизнь. Сотрудники NYCHHC традиционно сдают отпечатки пальцев при трудоустройстве для проверки криминального прошлого, однако организация не уточнила, были ли скомпрометированы биометрические данные пациентов.
Отдельного внимания заслуживает пункт об утечке «точных геоданных». По всей видимости, речь идёт о метаданных, встроенных в фотографии документов, которые пользователи загружали через приложение или портал: смартфоны нередко сохраняют GPS-координаты в EXIF-данных снимка. Таким образом, хакеры могли получить не только копию паспорта, но и точное место его фотографирования.
Сайт NYCHHC в понедельник утром временно ушёл в офлайн. Представители организации не ответили на запрос TechCrunch с вопросами о причинах столь длительного необнаружения взлома и возможных требованиях выкупа.
Здравоохранение остаётся главной мишенью для вымогателей
Инцидент вписывается в устойчивую тенденцию: согласно последнему годовому отчёту ФБР о киберпреступности за 2025 год, медицинская отрасль по-прежнему лидирует среди жертв атак с использованием программ-вымогателей. Схема стандартна — злоумышленники проникают в базы данных, копируют информацию, шифруют серверы жертвы и угрожают публикацией данных, если не получат выкуп.
Масштаб нынешней утечки меркнет на фоне атаки на Change Healthcare — дочернюю структуру UnitedHealth. Тогда хакеры, предположительно связанные с Россией, похитили медицинские и платёжные данные более 190 млн американцев, что считается крупнейшей кражей медицинских данных в истории США. Нынешний инцидент с NYCHHC, затрагивающий 1,8 млн человек, тем не менее входит в число наиболее серьёзных за 2026 год.
Важно отметить, что данная атака не связана с недавним взломом National Association on Drug Abuse Problems (NADAP), в результате которого пострадали данные более 5 000 пациентов NYCHHC — это отдельный инцидент с другим вектором.
Что это значит для рынка кибербезопасности
Для белорусских IT-компаний, работающих с медицинскими данными или строящих решения для здравоохранения, этот случай — наглядная иллюстрация двух системных рисков. Первый — уязвимость цепочки поставщиков: взлом произошёл не напрямую, а через партнёра с более слабой защитой. Второй — хранение биометрии без чёткой политики: NYCHHC так и не объяснила, зачем вообще держала отпечатки пальцев в той же инфраструктуре, что и медицинские записи.
Резиденты Парка высоких технологий, разрабатывающие healthtech-продукты для западных рынков, обязаны соответствовать требованиям HIPAA (США) и GDPR (ЕС) в части обработки чувствительных данных. Инцидент с NYCHHC — весомый аргумент в пользу сегрегации биометрических баз, сквозного мониторинга активности сторонних подрядчиков и регулярного аудита прав доступа. Три месяца незамеченного присутствия в сети — это не только репутационный, но и регуляторный провал, последствия которого организация будет разгребать ещё долго.
Свежие новости
Все новости
Rust 1.100.0: стабилизация типа ! и нового API аллокаторов
В Rust 1.100.0 стабилизированы тип never (!) и базовые части allocator API. Изменение затрагивает все издания языка и несёт ограниченный breaking change.
Google представила Gemini 4 Hydrogen: быстрая модель для повседневных задач и агентных сценариев
Google анонсировала Gemini 4 Hydrogen — модель, ориентированную на скоростное выполнение задач в агентных рабочих процессах и повседневном программировании. Она доступна во всех тарифах Google AI Studio, Gemini API и приложения Gemini, а также платным подписчикам Google AI Pro и Ultra в Google Antigravity.
AWS Emulator: локальное тестирование AWS-приложений без аккаунта и деплоя
AWS выпустила AWS Emulator — инструмент для сборки и тестирования AWS-приложений локально или в CI-среде без AWS-аккаунта и деплоя. Эмулятор принимает стандартные вызовы SDK и CLI и отвечает на них за миллисекунды.
DeepSeek-V4-Pro, V4-Flash и V4.1-Flash появились в Amazon SageMaker JumpStart
Amazon SageMaker JumpStart пополнился тремя моделями DeepSeek: флагманской V4-Pro, экономичной V4-Flash и мультимодальной V4.1-Flash с архитектурой CED. Все три распространяются под лицензией MIT и поддерживают контекстное окно в 1 млн токенов.
Amazon S3 Tables получили поддержку серверного журналирования доступа
Amazon S3 Tables теперь поддерживают серверное журналирование доступа: детальные записи о запросах к табличным бакетам помогают отслеживать операции с таблицами, управление пространствами имён и доступ к данным для аудита безопасности, анализа доступа и распределения затрат.
Google открыла доступ к Gemini 4 Carbon для разработчиков
Google запустила Gemini 4 Carbon — модель с заявленными возможностями в кибербезопасности и длительных агентных рабочих процессах. Доступ открыт через платный уровень API.
Amazon S3 Access Grants научился перечислять гранты сразу по нескольким AWS-аккаунтам
Amazon S3 Access Grants получил поддержку кросс-аккаунтного листинга: один вызов ListCallerAccessGrants возвращает гранты из всех инстансов, расшаренных через AWS RAM, без необходимости опрашивать каждый аккаунт отдельно.
Google Maps Platform теперь доступна в AI Studio
Google добавила поддержку Maps Platform в AI Studio: разработчик описывает идею, Gemini генерирует код, а студия автоматически подключает ключ API и показывает живой интерактивный превью.
AWS выпустила open-source UI для графовой аналитики поверх data lake
AWS представила open-source решение с локальным веб-интерфейсом, которое позволяет превращать записи из data lake в графы для анализа в Amazon Neptune Analytics — без ручной сборки ETL-пайплайнов.