Критическая уязвимость CopyFail затронула почти все версии Linux
Эксплойт позволяет получить полный контроль над сервером с помощью короткого Python-скрипта — патчи до большинства дистрибутивов ещё не дошли.

Содержание · 3
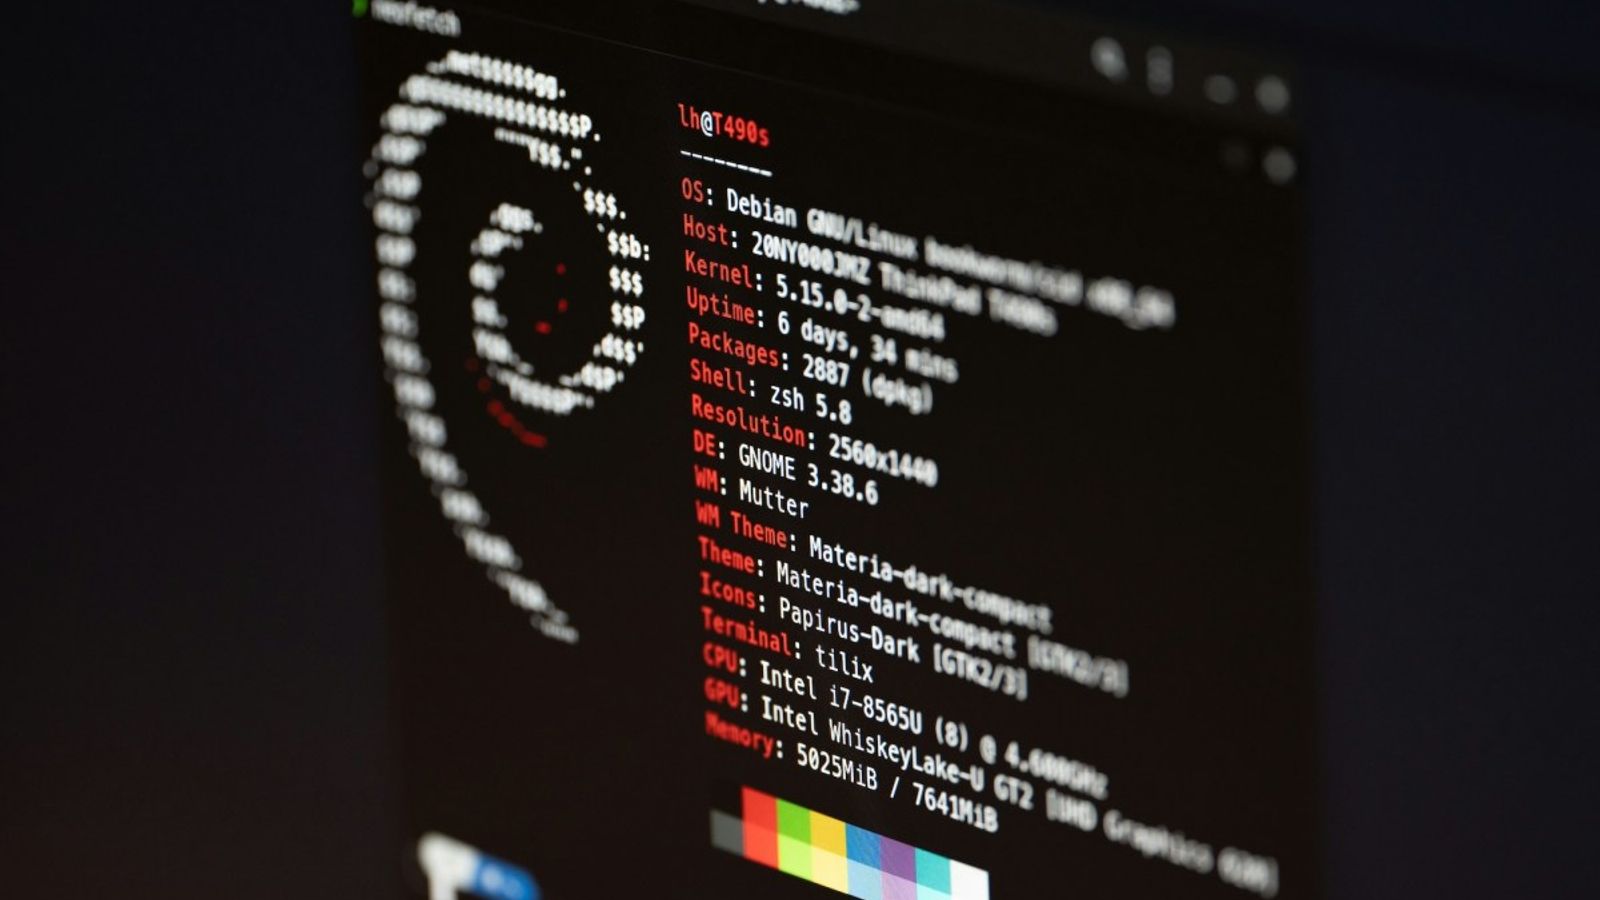
Американское агентство по кибербезопасности CISA подтвердило: уязвимость CopyFail (CVE-2026-31431) в ядре Linux уже используется в реальных атаках. Баг затрагивает практически все версии ядра 7.0 и ниже и позволяет обычному пользователю с ограниченными правами получить полный административный контроль над системой. Патч для ядра вышел примерно через неделю после раскрытия информации в конце марта, однако до большинства дистрибутивов обновление так и не добралось.
Официальный сайт CopyFail утверждает, что один короткий Python-скрипт «рутует любой Linux-дистрибутив, выпущенный после 2017 года». Это делает уязвимость одной из наиболее масштабных за последние годы.
Что именно сломано и почему это опасно
Название CopyFail отражает суть проблемы: компонент ядра Linux в определённых условиях не копирует данные туда, куда должен. Это приводит к повреждению чувствительных структур внутри ядра, а ядро, в свою очередь, имеет практически неограниченный доступ ко всему устройству — памяти, файлам, сетевым интерфейсам.
Обнаружившая уязвимость компания Theori подтвердила её работоспособность на Red Hat Enterprise Linux 10.1, Ubuntu 24.04 LTS, Amazon Linux 2023 и SUSE 16. DevOps-инженер Йорейн Схрейверсхоф дополнительно проверил эксплойт на Debian, Fedora и в средах Kubernetes — во всех случаях атака сработала. Он охарактеризовал радиус поражения как «необычно широкий».
Особую опасность представляет сценарий с серверами в дата-центрах. Успешная компрометация одной машины потенциально открывает доступ ко всем приложениям, базам данных и другим серверам корпоративных клиентов, размещённых в той же инфраструктуре.
Как именно может произойти атака
CopyFail нельзя эксплуатировать напрямую через интернет — для этого нужен предварительный доступ к системе. Однако Microsoft предупреждает: если объединить CopyFail с другой уязвимостью, доступной удалённо, атакующий получает полный root-доступ к серверу. Это так называемая «цепочка эксплойтов» — распространённая техника в арсенале продвинутых группировок.
Есть и менее технические векторы. Пользователя можно заставить открыть вредоносную ссылку или вложение, которое активирует уязвимость локально. Ещё один сценарий — атака на цепочку поставок: злоумышленники взламывают аккаунт разработчика открытого ПО и внедряют вредоносный код в репозиторий, заражая сразу тысячи систем.
CISA обязала все гражданские федеральные ведомства США устранить уязвимость до 15 мая 2026 года. Для частного сектора предписание формально не обязательно, однако регулятор настоятельно рекомендует немедленно применить патчи.
Что делать прямо сейчас
Первый шаг — проверить версию ядра на всех Linux-серверах командой uname -r. Если версия ядра 7.0 или ниже, система потенциально уязвима. Далее нужно убедиться, что дистрибутив получил обновлённый пакет ядра от своего вендора: Red Hat, Canonical (Ubuntu), SUSE и Amazon уже выпустили соответствующие обновления.
Для белорусских IT-компаний и резидентов ПВТ, чья инфраструктура традиционно строится на Linux-серверах в облаке или собственных дата-центрах, ситуация требует немедленной реакции. Особенно актуально это для команд, использующих Kubernetes-кластеры: уязвимость подтверждена и в этой среде. Проверка и обновление ядра в managed-кластерах у облачных провайдеров — отдельная задача, которую стоит поставить в приоритет на этой неделе.
Важно понимать: патч ядра уже существует. Проблема не в отсутствии исправления, а в том, что цепочка доставки обновлений от upstream-ядра до конкретного дистрибутива и затем до продакшн-сервера занимает время. Именно этот разрыв сейчас активно используют атакующие.
Свежие новости
Все новости
Amazon S3 Access Points для FSx расширили региональное покрытие
AWS расширила доступность S3 Access Points для файловых систем Amazon FSx: FSx for NetApp ONTAP получила поддержку в 4 новых регионах, FSx for OpenZFS — в 20. Данные остаются на файловой системе, но становятся доступны через S3 API для сервисов ИИ, аналитики и бессерверных вычислений.


Claude Fable 5.2 доступен в Vercel AI Gateway
Anthropic Claude Fable 5.2 появился в Vercel AI Gateway. Модель ориентирована на открытые технические задачи: кодирование, рассуждение и компьютерное зрение. Доступ требует хранения данных — ZDR не поддерживается.

Google открыла TPU Sync: библиотека для управления KV-кэшем и весами моделей на TPU
Google выпустила TPU Sync — открытую C++-библиотеку, которая организует передачу тензоров между HBM, оперативной памятью хоста, локальными SSD и сетевым хранилищем как единой иерархией памяти. Для MoE-моделей от 235B до 480B параметров библиотека сокращает задержку передачи KV-кэша и время до первого токена в среднем на 90% по сравнению с работой без TPU Sync.

Cloud Pathways для GKE перешёл в статус GA
Google Cloud объявил об общей доступности Cloud Pathways на Google Kubernetes Engine. Среда выполнения, созданная в Google DeepMind для обучения и инференса фронтирных моделей, включая Gemini, теперь открыта для всех клиентов платформы.

NVIDIA Dynamo получил рецепты развёртывания для ведущих корейских открытых моделей
NVIDIA выпустила оптимизированные рецепты развёртывания на базе Dynamo для четырёх корейских открытых моделей. Конфигурации рассчитаны на GPU NVIDIA B200 и заявляют до двукратного прироста производительности из коробки.

Copilot Impact Dashboard теперь показывает Chat и VS Code Agents
GitHub обновил Copilot Impact Dashboard: диаграмма принятия теперь охватывает девять функций, включая Copilot Chat и окно VS Code Agents. Когорта «Passive users» переименована в «Chat-first users».

AWS Agent Registry стал доступен в регионе GovCloud (US-West)
Amazon Bedrock AgentCore расширил географию: AWS Agent Registry теперь доступен в регионе AWS GovCloud (US-West), предназначенном для организаций государственного сектора США и их партнёров.
AWS Elemental MediaConvert получил встроенную генерацию субтитров на базе ИИ
AWS Elemental MediaConvert интегрировал Smart Subtitles — решение на основе ИИ и современных моделей распознавания речи. Функция автоматически транскрибирует аудио и встраивается непосредственно в VOD-пайплайны без внешних сервисов субтитрования.
Vercel CLI получил флаг автоудаления новых проектов
В Vercel CLI v65.12.0 появился флаг --delete-project-after: при создании нового проекта через vercel deploy можно задать срок, по истечении которого проект удалится автоматически.