Японский стартап слил паспорта и права миллиона постояльцев отелей в открытый доступ
Система заселения Tabiq хранила биометрические данные гостей в незащищённом облачном хранилище — любой мог просмотреть документы без пароля.

Содержание · 3
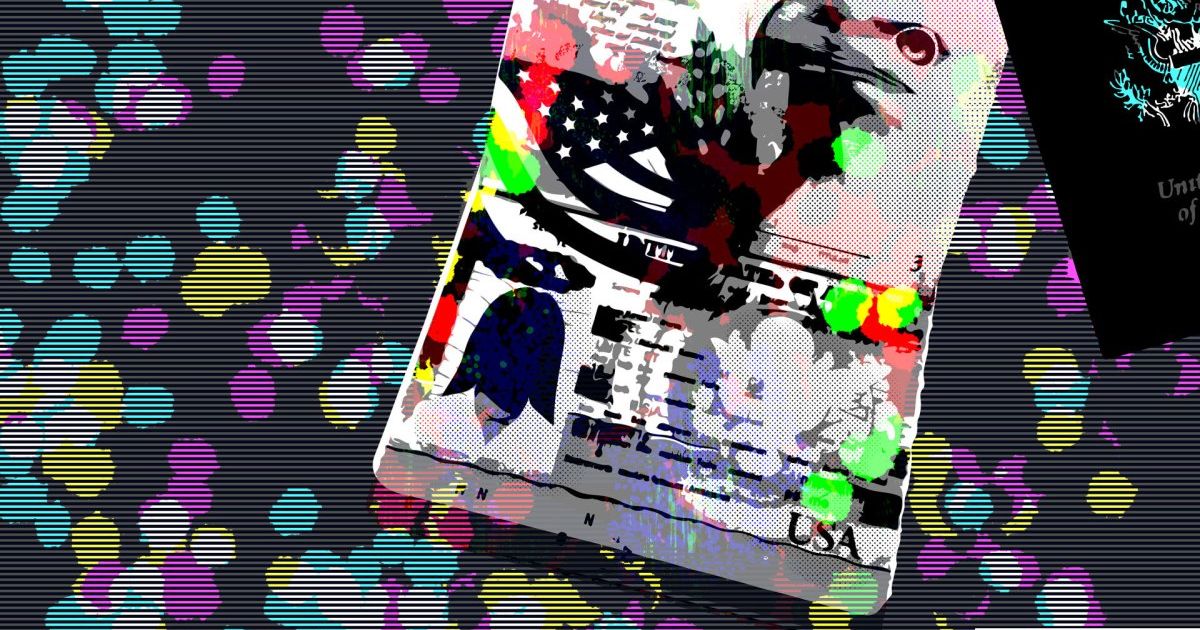
Японский стартап Reqrea случайно открыл публичный доступ к облачному хранилищу своей системы заселения Tabiq — внутри оказались паспорта, водительские удостоверения и фотографии для биометрической верификации более 1 миллиона гостей отелей. Просмотреть документы мог любой желающий через обычный браузер — без логина и пароля. Хранилище закрыли только после того, как об инциденте сообщил TechCrunch.
Как данные оказались в открытом доступе
Система Tabiq используется в нескольких японских отелях и работает на основе сканирования документов и распознавания лиц при заселении. Все собранные данные компания хранила в облачном хранилище Amazon S3. Проблема оказалась элементарной: бакет с именем tabiq был настроен как публично доступный — то есть любой, кто знал его название, мог просматривать содержимое без какой-либо аутентификации.
Уязвимость обнаружил независимый исследователь безопасности Anurag Sen, который передал информацию редакции TechCrunch. После того как издание связалось с Reqrea и японской командой реагирования на киберинциденты JPCERT, доступ к хранилищу был закрыт. Директор компании Masataka Hashimoto подтвердил факт утечки и сообщил, что компания проводит расследование с привлечением внешних юридических консультантов.
Примечательно, что Amazon по умолчанию делает все S3-бакеты приватными. Несколько лет назад, после волны аналогичных инцидентов, компания добавила дополнительные предупреждения при попытке открыть хранилище публично. Это делает подобную ошибку всё менее вероятной случайностью — и всё более очевидным следствием халатности.
В хранилище находились файлы начиная с начала 2020 года вплоть до мая текущего года. Среди пострадавших — граждане разных стран мира, останавливавшиеся в японских отелях, использующих Tabiq. Данные также успел проиндексировать сервис GrayHatWarfare — база, которая автоматически сканирует публично доступные облачные хранилища.
Системная проблема: не взломы, а халатность
Этот случай — не исключение, а часть устойчивой тенденции. Крупные утечки персональных данных всё чаще происходят не из-за сложных хакерских атак, а из-за банальных ошибок конфигурации и несоблюдения базовых стандартов информационной безопасности.
В начале 2026 года TechCrunch уже сообщал об аналогичном инциденте: сервис денежных переводов Duc App допустил утечку паспортов и водительских удостоверений своих клиентов. Годом ранее хакеры похитили данные водительских удостоверений как минимум 100 000 клиентов сервиса аренды автомобилей Hertz.
Проблема усугубляется глобальным трендом: правительства всё активнее вводят законы о верификации возраста, а бизнес расширяет практику KYC-проверок (Know Your Customer). Оба подхода требуют от пользователей загружать копии документов — нередко на платформы третьих сторон, чья защита данных вызывает серьёзные вопросы у экспертов по кибербезопасности.
При этом последствия утечек становятся всё серьёзнее. Скомпрометированные паспортные данные в сочетании с биометрическими фото открывают возможности для мошенничества с идентификацией личности и злоупотребления биометрическими данными — особенно в условиях распространения дипфейков и систем верификации по лицу.
Что это значит для белорусского рынка
Для белорусских IT-компаний и финтех-игроков этот кейс — наглядное напоминание о рисках, связанных с хранением персональных данных в облаке. Компании из ПВТ и Hi-Tech Park, работающие с зарубежными клиентами и обрабатывающие персональные данные, обязаны соответствовать требованиям GDPR и локального законодательства о защите персональных данных.
Настройка прав доступа к облачным хранилищам — AWS S3, Google Cloud Storage, Azure Blob — входит в базовый чеклист безопасности любого продукта. Тем не менее именно этот пункт регулярно оказывается упущен. Регулярный аудит конфигураций облачной инфраструктуры и автоматизированные проверки через инструменты вроде AWS Config или Prowler позволяют выявлять подобные ошибки до того, как их найдут исследователи — или злоумышленники.
Hashimoto сообщил, что компания намерена уведомить пострадавших пользователей после завершения расследования. Остаётся открытым вопрос: получил ли кто-то ещё, помимо Anurag Sen, доступ к данным до их закрытия. Компания изучает логи доступа, однако публично доступные хранилища зачастую не фиксируют анонимные обращения — что делает полноценный аудит практически невозможным.
Свежие новости
Все новости
Rust 1.100.0: стабилизация типа ! и нового API аллокаторов
В Rust 1.100.0 стабилизированы тип never (!) и базовые части allocator API. Изменение затрагивает все издания языка и несёт ограниченный breaking change.
Google представила Gemini 4 Hydrogen: быстрая модель для повседневных задач и агентных сценариев
Google анонсировала Gemini 4 Hydrogen — модель, ориентированную на скоростное выполнение задач в агентных рабочих процессах и повседневном программировании. Она доступна во всех тарифах Google AI Studio, Gemini API и приложения Gemini, а также платным подписчикам Google AI Pro и Ultra в Google Antigravity.
AWS Emulator: локальное тестирование AWS-приложений без аккаунта и деплоя
AWS выпустила AWS Emulator — инструмент для сборки и тестирования AWS-приложений локально или в CI-среде без AWS-аккаунта и деплоя. Эмулятор принимает стандартные вызовы SDK и CLI и отвечает на них за миллисекунды.
DeepSeek-V4-Pro, V4-Flash и V4.1-Flash появились в Amazon SageMaker JumpStart
Amazon SageMaker JumpStart пополнился тремя моделями DeepSeek: флагманской V4-Pro, экономичной V4-Flash и мультимодальной V4.1-Flash с архитектурой CED. Все три распространяются под лицензией MIT и поддерживают контекстное окно в 1 млн токенов.
Amazon S3 Tables получили поддержку серверного журналирования доступа
Amazon S3 Tables теперь поддерживают серверное журналирование доступа: детальные записи о запросах к табличным бакетам помогают отслеживать операции с таблицами, управление пространствами имён и доступ к данным для аудита безопасности, анализа доступа и распределения затрат.
Google открыла доступ к Gemini 4 Carbon для разработчиков
Google запустила Gemini 4 Carbon — модель с заявленными возможностями в кибербезопасности и длительных агентных рабочих процессах. Доступ открыт через платный уровень API.
Amazon S3 Access Grants научился перечислять гранты сразу по нескольким AWS-аккаунтам
Amazon S3 Access Grants получил поддержку кросс-аккаунтного листинга: один вызов ListCallerAccessGrants возвращает гранты из всех инстансов, расшаренных через AWS RAM, без необходимости опрашивать каждый аккаунт отдельно.
Google Maps Platform теперь доступна в AI Studio
Google добавила поддержку Maps Platform в AI Studio: разработчик описывает идею, Gemini генерирует код, а студия автоматически подключает ключ API и показывает живой интерактивный превью.
AWS выпустила open-source UI для графовой аналитики поверх data lake
AWS представила open-source решение с локальным веб-интерфейсом, которое позволяет превращать записи из data lake в графы для анализа в Amazon Neptune Analytics — без ручной сборки ETL-пайплайнов.